
 latent
CVE Central
Investiga una CVE en una aplicación en ejecución, revisa la evidencia y prepara un plan de actualización.
Gemini · PHP/Apache · Docker Compose · PostgreSQL
El informe que el agente creó en el video, con los hallazgos, el plan de cambio y las verificaciones propuestas.
Decisiones de ingeniería
- Problema
- Determinar si las CVE seleccionadas afectan al PHP que atiende una aplicación configurada.
- Mi contribución
- Una investigación persistente con herramientas acotadas, consulta de avisos oficiales, comparación determinista y un plan manual de cambio.
- Decisión clave
- Usar la versión observada por web y los límites de parche de su rama para proponer una actualización que cubra ambas CVE.
- Resultado y evidencia
- Una ejecución real de Parcel Desk: PHP 8.4.26, seis pruebas funcionales correctas, dos hallazgos y un plan para PHP 8.4.27.
- Limitaciones
- Solo destinos PHP/Apache Compose con versiones oficiales. Sin reproducción de explotación, evaluación de acceso desde Internet, actualización ni verificación posterior.
Qué hace
CVE Central relaciona los registros de vulnerabilidades con evidencia de una aplicación configurada. Su agente inspecciona la versión de PHP, la configuración y el comportamiento habitual, y compara lo observado con metadatos oficiales.
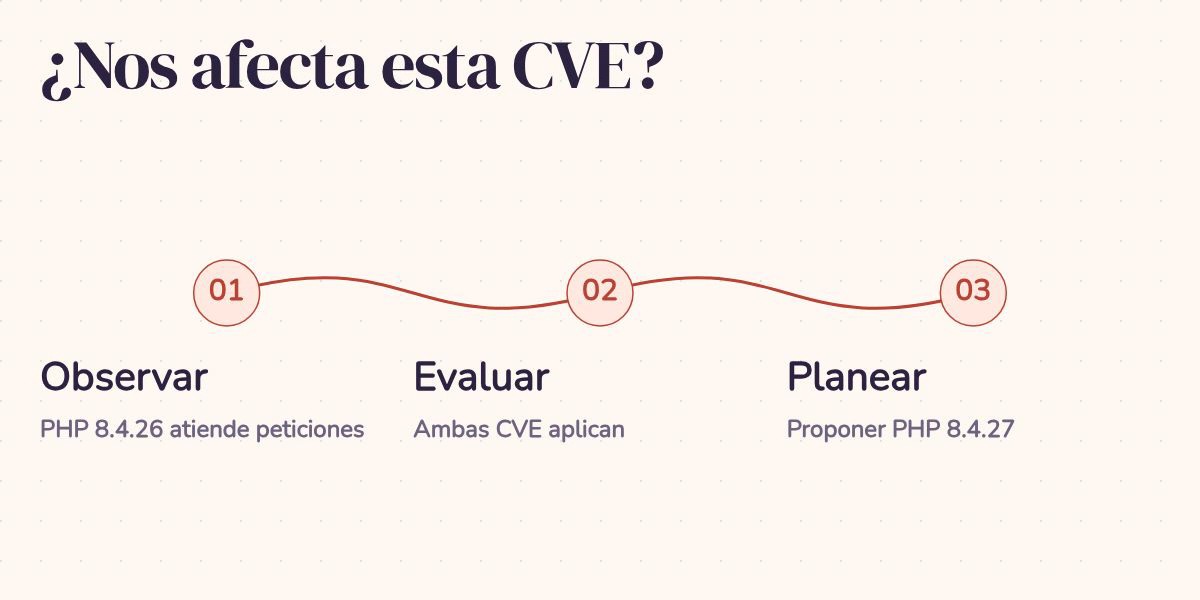
La investigación de Parcel Desk evaluó juntas CVE-2026-109618 y CVE-2026-109619. Las seis pruebas funcionales pasaron, pero PHP 8.4.26 estaba afectado por ambas. El plan manual propone PHP 8.4.27 dentro de la misma rama.
Cada fase se detiene para revisión. Esta ejecución produjo una evaluación y un plan de cambio; no realizó una actualización ni una prueba de explotación. El informe incluye la investigación original y el procedimiento operativo.
Cómo está construido
Sigue la investigación para entender por qué una aplicación funcional puede usar una versión afectada, cómo el código acota al modelo y qué evidencia falta para cerrar el hallazgo.
php2shell: ¿Nos afecta?